- نوشته شده توسط:
فصل بانک نشریه الکترونیکی تخصصی بانک
-
سه شنبه ۱۲ آبان ۱۴۰۵ - ۱۶:۱۷:۱۶
- ۴ بازديد
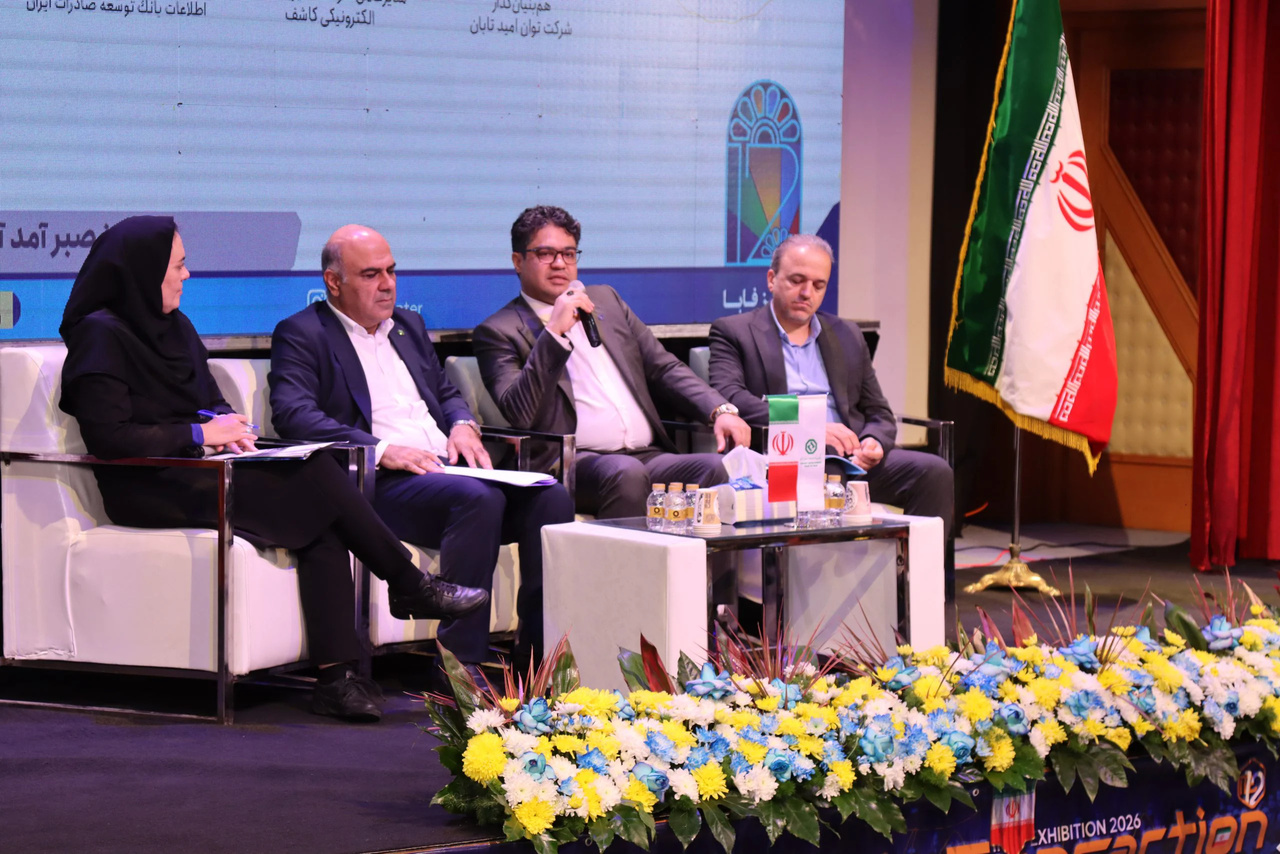
فصل بانک - مدیرعامل کاشف با تأکید بر ضرورت توجه همزمان به پیشگیری از تهدیدهای سایبری و مدیریت پیامدهای حوادث احتمالی گفت: برخورداری از تجهیزات پیشرفته امنیتی بهتنهایی برای تضمین تابآوری بانکها کافی نیست و مؤسسات اعتباری باید برای حفظ خدمات حیاتی و بازیابی فعالیتهای خود در شرایط بحران نیز برنامه مشخصی داشته باشند.
فصل بانک - مدیرعامل کاشف با تأکید بر ضرورت توجه همزمان به پیشگیری از تهدیدهای سایبری و مدیریت پیامدهای حوادث احتمالی گفت: برخورداری از تجهیزات پیشرفته امنیتی بهتنهایی برای تضمین تابآوری بانکها کافی نیست و مؤسسات اعتباری باید برای حفظ خدمات حیاتی و بازیابی فعالیتهای خود در شرایط بحران نیز برنامه مشخصی داشته باشند.
به گزارش ایبنا ، وحید خدابخشی ، مدیرعامل شرکت مدیریت امن الکترونیکی کاشف ، در نشست تخصصی «اضلاع و اجزای یک معماری تابآور در سیستمهای بانکی» که با حمایت بانک توسعه صادرات ایران در سومین روز دوازدهمین رویداد تراکنش ایران برگزار شد، بر اهمیت امنیت اطلاعات در استمرار خدمات بانکی و پرداخت تأکید کرد.
خدابخشی با اشاره به ضرورت حفظ محرمانگی، یکپارچگی و دسترسپذیری اطلاعات اظهار کرد: اقدامات امنیتی نباید صرفاً به واکنش در برابر حملات سایبری محدود شوند، بلکه بخش قابلتوجهی از فعالیتهای امنیتی باید پیش از وقوع حادثه و با هدف کاهش احتمال نشت اطلاعات، آسیب به دادهها و اختلال در دسترسپذیری سامانهها انجام شود.
مدیرعامل کاشف با تأکید بر نقش اقدامات پیشگیرانه در کاهش تهدیدهای سایبری تصریح کرد: شناسایی تهدیدها، بررسی وضعیت زیرساختها و اجرای تمهیدات حفاظتی از پایههای اصلی آمادگی سازمانها در برابر حوادث هستند، اما این اقدامات بهتنهایی نمیتوانند احتمال وقوع تمام اختلالات را از بین ببرند.
وی در ادامه بر ضرورت شناسایی سرویسهای حیاتی و مدیریت منابع در زمان وقوع حمله تأکید کرد و گفت: بانکها باید از پیش مشخص کرده باشند کدام خدمات در اولویت قرار دارند و در صورت کاهش ظرفیت عملیاتی یا از دسترس خارج شدن بخشی از زیرساختها، چگونه میتوانند استمرار خدمات ضروری را حفظ کنند.
از نگاه خدابخشی، برنامهریزی امنیتی باید دو مرحله مرتبط را در بر بگیرد؛ نخست، پیشگیری از وقوع تهدید و حفاظت از اطلاعات و دوم، آمادگی برای مدیریت شرایطی که با وجود اقدامات حفاظتی، حمله یا اختلال رخ میدهد. چنین رویکردی به بانکها کمک میکند در زمان بحران بهجای تصمیمگیری شتابزده، براساس اولویتهای از پیش تعیینشده عمل کنند و پیامدهای حادثه را کاهش دهند.
امنیت سایبری با تابآوری عملیاتی متفاوت است
در بخش دیگری از این نشست، هاشم حبیبی ، همبنیانگذار شرکت توان امید تابان ، به تفاوت میان امنیت سایبری و تابآوری عملیاتی پرداخت و توضیح داد که ابزارهای امنیتی عمدتاً با هدف کاهش احتمال وقوع تهدید و جلوگیری از آسیب به زیرساختها به کار گرفته میشوند، در حالی که تابآوری به توانایی سازمان برای ادامه فعالیت و بازگشت به وضعیت عملیاتی پس از وقوع حادثه مربوط است.
وی با اشاره به احتمال آسیب گسترده به مراکز داده و از دسترس خارج شدن زیرساختهای اصلی توضیح داد که بانکها باید علاوه بر تقویت تجهیزات حفاظتی، برای حفظ بخشی از توان عملیاتی و بازگرداندن سرویسهای خود نیز برنامه داشته باشند. به گفته او، برخورداری از تجهیزات پیشرفته امنیتی لزوماً به معنای آمادگی بانک برای مواجهه با شرایط بحرانی نیست.
آمادگی نیروی انسانی و سرعت تصمیمگیری در مدیریت بحران
عادل نیستانی ، رئیس اداره کل راهبری فناوری اطلاعات بانک توسعه صادرات ایران نیز در این نشست، سرعت تصمیمگیری و آمادگی نیروی انسانی را از عوامل مؤثر در مدیریت بحران و بازیابی خدمات دانست.
وی با اشاره به اینکه شرایط بحرانی میتواند فشار روانی قابلتوجهی بر کارکنان وارد کند، بر ضرورت آمادهسازی نیروی انسانی برای مواجهه با موقعیتهای غیرعادی تأکید کرد و گفت: حفظ آرامش، همکاری متقابل و اجرای هماهنگ وظایف در زمان بحران، بخشی از ظرفیت واقعی سازمان برای ادامه فعالیت است.
نیستانی همچنین بر ضرورت تعریف شاخصهای مشخص برای ارزیابی تابآوری تأکید کرد و توضیح داد که میزان آمادگی بانکها باید علاوه بر وضعیت تجهیزات و زیرساختهای فناوری اطلاعات، براساس عواملی مانند سرعت تصمیمگیری، آمادگی کارکنان، هماهنگی میان واحدها و توانایی بازیابی خدمات حیاتی نیز سنجیده شود.
شیوا هادیزاده رئیسی ، رئیس اداره کل امنیت اطلاعات بانک توسعه صادرات ایران نیز در این نشست بر ضرورت اتخاذ رویکردی پیوسته در حفاظت از دادهها و سامانهها تأکید کرد و شناسایی خدمات حیاتی و تعیین اولویتهای عملیاتی را از الزامات آمادگی بانکها برای مواجهه با بحران دانست.
مجموع مباحث این نشست بر این موضوع تأکید داشت که تابآوری در نظام بانکی صرفاً با تقویت زیرساختهای فنی و خرید تجهیزات امنیتی محقق نمیشود، بلکه به ترکیبی از اقدامات پیشگیرانه، برنامهریزی برای بازیابی خدمات، مدیریت منابع، تصمیمگیری سریع و آمادگی نیروی انسانی نیاز دارد.
دوازدهمین رویداد بزرگ تراکنش ایران از 10 تا 12 آبان 1405 با حضور بانکها، شرکتهای فناوری مالی و فعالان حوزه پرداخت، نوآوری و اقتصاد دیجیتال در مرکز آفرینشهای کانون و هتل لاله تهران برگزار شد.